GDT на практике: своя таблица дескрипторов
Добрый день, дамы и господа! Я все-таки начал двигаться и продолжил свой проект по написанию своей операционной системы в учебных целях.
Вспомним прошлое
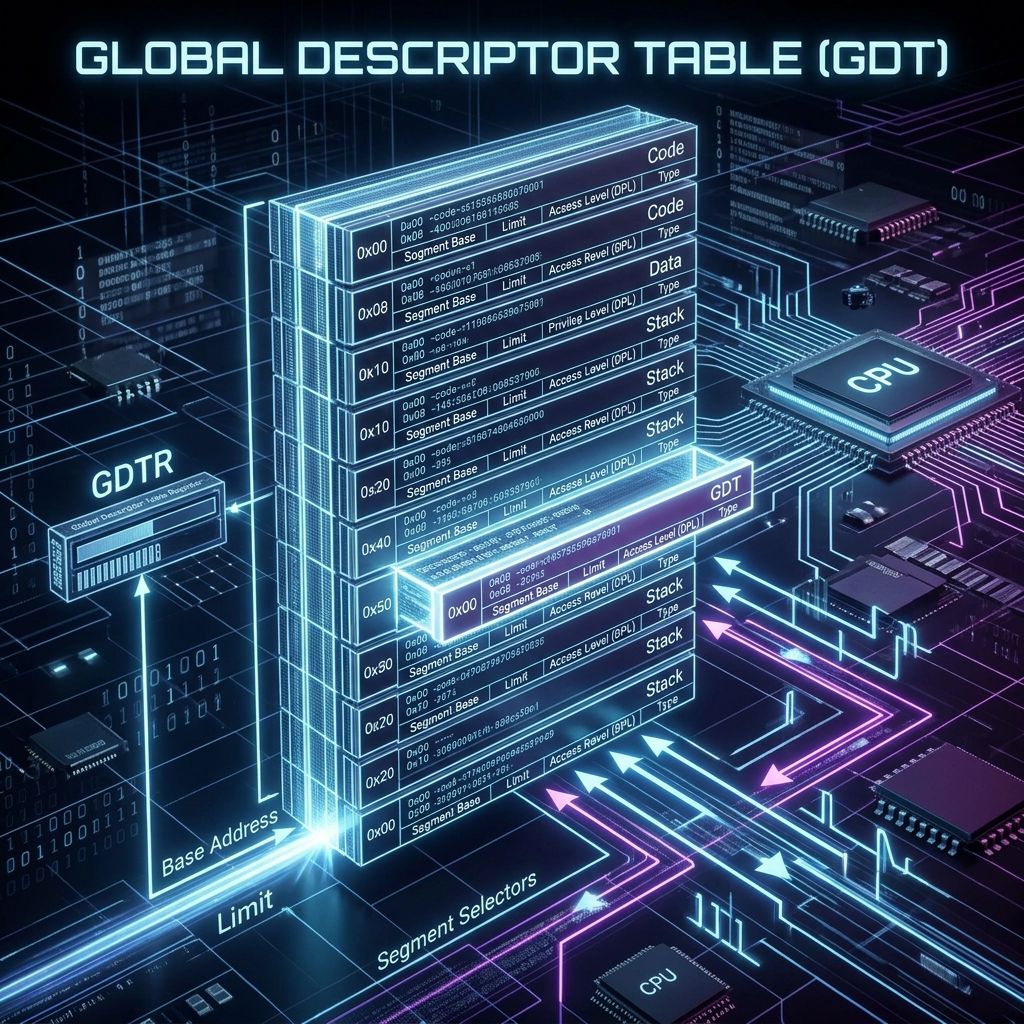
Ранее была написана теоретическая статья: Таблица дескрипторов (GDT) - понимание сути. Из нее можно вынести, что GDT (Global Descriptor Table) — это таблица, в которой описаны сегменты памяти. В защищённом режиме процессор не может выполнить ни одной инструкции без неё: каждое обращение к памяти идёт через сегмент.
Конечно GRUB перед передачей управления самостоятельно создает свою таблицу прерываний и загружает сегментные регистры. Однако в спецификации Multiboot2, как раз по этому вопросу есть очень важная оговорка:
‘GDTR’ Even though the segment registers are set up as described above, the ‘GDTR’ may be invalid, so the OS image must not load any segment registers (even just reloading the same values!) until it sets up its own ‘GDT’.
В переводе это звучит так: регистр GDTR может быть невалиден, поэтому ядро не должно загружать сегментные регистры, пока не установит свою GDT. Значения селекторов тоже не определены. Раздел 3.3
Поэтому есть целых три причины для того, чтобы сделать свою таблицу:
- Прерывания - для создания своей таблицы прерываний необходимо точно знать что лежит в GDT и по какому адресу;
- Надежность - это очевидно, все чем ты не управляешь, является источником ошибок как случайных, так и не очень;
- Пользовательский режим - для его создания требуется дескрипторы с другим уровнем привилегий.
Плоская модель
Современные ОС сегментацию фактически не используют: все сегменты начинаются с нуля и покрывают все 4 Гб. Это называется плоской моделью. Защитой памяти потом занимается страничная адресация, а сегменты нужны только потому, что отключить их нельзя.
Для ядра хватит трёх записей:
| № | Селектор | Назначение | База | Лимит | Access | Флаги |
|---|---|---|---|---|---|---|
| 0 | 0x00 | Нулевой дескриптор | 0 | 0 | 0x00 | 0x0 |
| 1 | 0x08 | Код ядра | 0 | 0xFFFFF | 0x9A | 0xC |
| 2 | 0x10 | Данные ядра | 0 | 0xFFFFF | 0x92 | 0xC |
Нулевая запись обязательна: процессор требует, чтобы селектор 0 был «пустым», и генерирует исключение при обращении через него.
Работаем!
Подготавливаем библиотечные функции для заполнения таблицы. Сначала заголовочный файл.
#ifndef GDT_H
#define GDT_H

#define KERNEL_CODE_SELECTOR 0x08
#define KERNEL_DATA_SELECTOR 0x10

extern void gdt_init();

#endif // GDT_H
Теперь реализуем логику:
#include "gdt.h"
#include "../include/types.h"

#define GDT_ENTRIES 3

/* Дескриптор сегмента: формат задан процессором, ровно 8 байт */
struct gdt_entry {
	uint16 limit_low;	/* лимит, биты 0..15 */
	uint16 base_low;	/* база, биты 0..15 */
	uint8  base_middle;	/* база, биты 16..23 */
	uint8  access;		/* P, DPL, S, тип */
	uint8  granularity;	/* флаги (старшие 4 бита) и лимит, биты 16..19 */
	uint8  base_high;	/* база, биты 24..31 */
} __attribute__((packed));

/* Операнд инструкции lgdt: 6 байт */
struct gdt_ptr {
	uint16 limit;	/* размер таблицы минус 1 */
	uint32 base;	/* линейный адрес таблицы */
} __attribute__((packed));

_Static_assert(sizeof(struct gdt_entry) == 8, "gdt_entry must be 8 bytes");
_Static_assert(sizeof(struct gdt_ptr) == 6, "gdt_ptr must be 6 bytes");

static struct gdt_entry gdt[GDT_ENTRIES];
static struct gdt_ptr gdt_pointer;
Чтобы компилятор не выровнял поле base в gdt_ptr применяем атрибут packed, а с помощью инструкций _Static_assert ловим ошибку на этапе компиляции. В рабочий код это не попадет!
Функция заполнения будет раскладывать базу и лимит по разрозненным полям:
static void gdt_set_entry(uint8 index, uint32 base, uint32 limit, uint8 access, uint8 flags) {

	gdt[index].limit_low   = limit & 0xFFFF;
	gdt[index].base_low    = base & 0xFFFF;
	gdt[index].base_middle = (base >> 16) & 0xFF;
	gdt[index].access      = access;
	gdt[index].granularity = ((flags & 0x0F) << 4) | ((limit >> 16) & 0x0F);
	gdt[index].base_high   = (base >> 24) & 0xFF;
}
И сама инициализация:
void gdt_init() {

	/* Плоская модель: база 0, лимит 4 Гб (0xFFFFF страниц по 4 Кб), 32 бита */
	gdt_set_entry(0, 0, 0, 0, 0);			/* нулевой дескриптор (обязателен) */
	gdt_set_entry(1, 0, 0xFFFFF, 0x9A, 0xC);	/* код ядра */
	gdt_set_entry(2, 0, 0xFFFFF, 0x92, 0xC);	/* данные ядра */

	gdt_pointer.limit = sizeof(gdt) - 1;
	gdt_pointer.base  = (uint32)gdt;

	/* CS нельзя изменить через mov, только дальним прыжком */
	__asm__ volatile (
		"lgdt %0\n"
		"movw %%ax, %%ds\n"
		"movw %%ax, %%es\n"
		"movw %%ax, %%fs\n"
		"movw %%ax, %%gs\n"
		"movw %%ax, %%ss\n"
		"ljmp $0x08, $1f\n"	/* 0x08 = KERNEL_CODE_SELECTOR */
		"1:\n"
		: : "m" (gdt_pointer), "a" (KERNEL_DATA_SELECTOR)
	);
}
Теперь поправим главную функцию ядра, добавив вызов инициализации GDT:
void kmain(void)
{
	gdt_init();
	screen_init();
	/* ... */
}
Пересобрав проект с помощью qemu убеждаемся, что ничего не сломано и... Вуаля!
В дальнейшем нас ждет работа над созданием IDT и подготовка пользовательского режима. Все изменения уже в репозитории: EOS. Кроме создания таблицы были поправлены некоторые несоответствия и внесены косметические правки. А сейчас я говорю всем: "До новых встреч!"
Картинки сгенерированы при помощи Nano Banana.
Комментарии
Комментариев пока нет
Войдите, чтобы оставить комментарий